Xbox-ekosysteemin turvallisuutta on pidetty vuosien ajan yhtenä tärkeimmistä tekijöistä. Jopa seitsemän vuotta lanseerauksen jälkeen Microsoftin insinöörit kuvailivat Xbox Onea ”Microsoftin tähän mennessä valmistamaksi turvallisimmaksi tuotteeksi”. Tämä turvallisuusarkkitehtuuri ei rajoittunut vain ensimmäiseen sukupolveen, vaan sama lähestymistapa siirrettiin myös myöhemmin julkaistuihin konsoleihin.
Gaasedelenin kehittämä menetelmä sisältää laitteistotason hyökkäyksen, eroten perinteisistä ohjelmistohaavoittuvuuksista. Koska Xbox 360:lla kuuluisa Reset Glitch Hack (RGH) -menetelmää ei voitu soveltaa tässä konsolissa, tutkija etsi toisenlaista lähestymistapaa.
Miten se murtui?
Bliss-hyökkäyksessä käytetty perusmenetelmä tunnetaan nimellä Voltage Glitch Hacking (VGH). Tässä menetelmässä järjestelmän reset-pinnit sijaan aiheutetaan prosessorin jännitelinjalle erittäin lyhytaikainen romahdus. Tällä tavoin järjestelmän suojausvalvontamekanismit voidaan ohittaa tietyillä hetkillä. Tutkija toteaa, että koska konsolin sisäisiä prosesseja ei voi tarkkailla suoraan, hänen oli kehittäminen pakko uusille laitteistoanalyysityökaluille. Näiden erityistyökalujen avulla hyökkäyksen ajoitus pystyttiin määrittämään.
Bliss-hyökkäyksen perustana ovat peräkkäin toteutetut kaksi herkän jännitetason manipulointia. Ensimmäinen glitch ohittaa järjestelmän käynnistysprosessissa ARM Cortex -pohjaisen muistonsuojamekanismin (MPU) asettamisen sykliä. Näin normaalioloissa saavuttamattomiin alueisiin voidaan puuttua. Toinen glitch kohdistuu otsikon lukemisen aikana tapahtuvalle Memcpy-toiminnolle. Tässä vaiheessa hyökkääjän hallitsema datavirta astuu kuvaan ja järjestelmän suorituksen kulkua manipuloimalla voidaan ohjata suoritusta hyökkääjän koodiin.
Tämän vaiheen jälkeen konsolin turvallisuusarkkitehtuuri on käytännössä täysin murrettu. Tutkijan mukaan tämän menetelmän avulla on mahdollista suorittaa allekirjoittamatonta koodia kaikilla tasoilla hypervisorista käyttöjärjestelmään asti.
Päivityksellä ei voi sulkea sitä
On vielä epäselvää, millaisia pitkäaikaisvaikutuksia Bliss-tekniikka aiheuttaa. Tutkijoiden ja digitaalisten arkistojen asiantuntijoiden uskotaan kuitenkin pitävän kehitystä merkittävänä mahdollisuutena. Tämän menetelmän avulla Xbox One -laitteen laiteohjelmistoa, käyttöjärjestelmää ja pelejä voidaan analysoida huomattavasti syvällisemmin.
Lisäksi arvioidaan, että tämä tutkimus saattaa tulevaisuudessa avata uusia edistysaskelia Xbox One -emulaation alalla. Tutkijat ennustavat myös, että voidaan kehittää modipiiri, joka toimii samalla periaatteella kuin Bliss-menetelmä ja suorittaa tarvittavan sähköisen glitchin automaattisesti. Erityinen modipiiri on elintärkeä, sillä Gaasedelenin jakamien tietojen mukaan glitchin onnistumisaste on noin miljoonassa yhteen.
Siitä huolimatta arvioidaan, että tämän hakkeroinnin vaikutus laajaan pelaajakuntaan saattaa jäädä vähäiseksi. Sillä monet Xbox One -aikakaudella julkaistut pelit ovat jo saatavilla PC:llä korkeammalla laadulla ja suorituskyvyllä. Tämän vuoksi ei odoteta PC-käyttäjien osoittavan suurta kiinnostusta konsolien emulointiin.
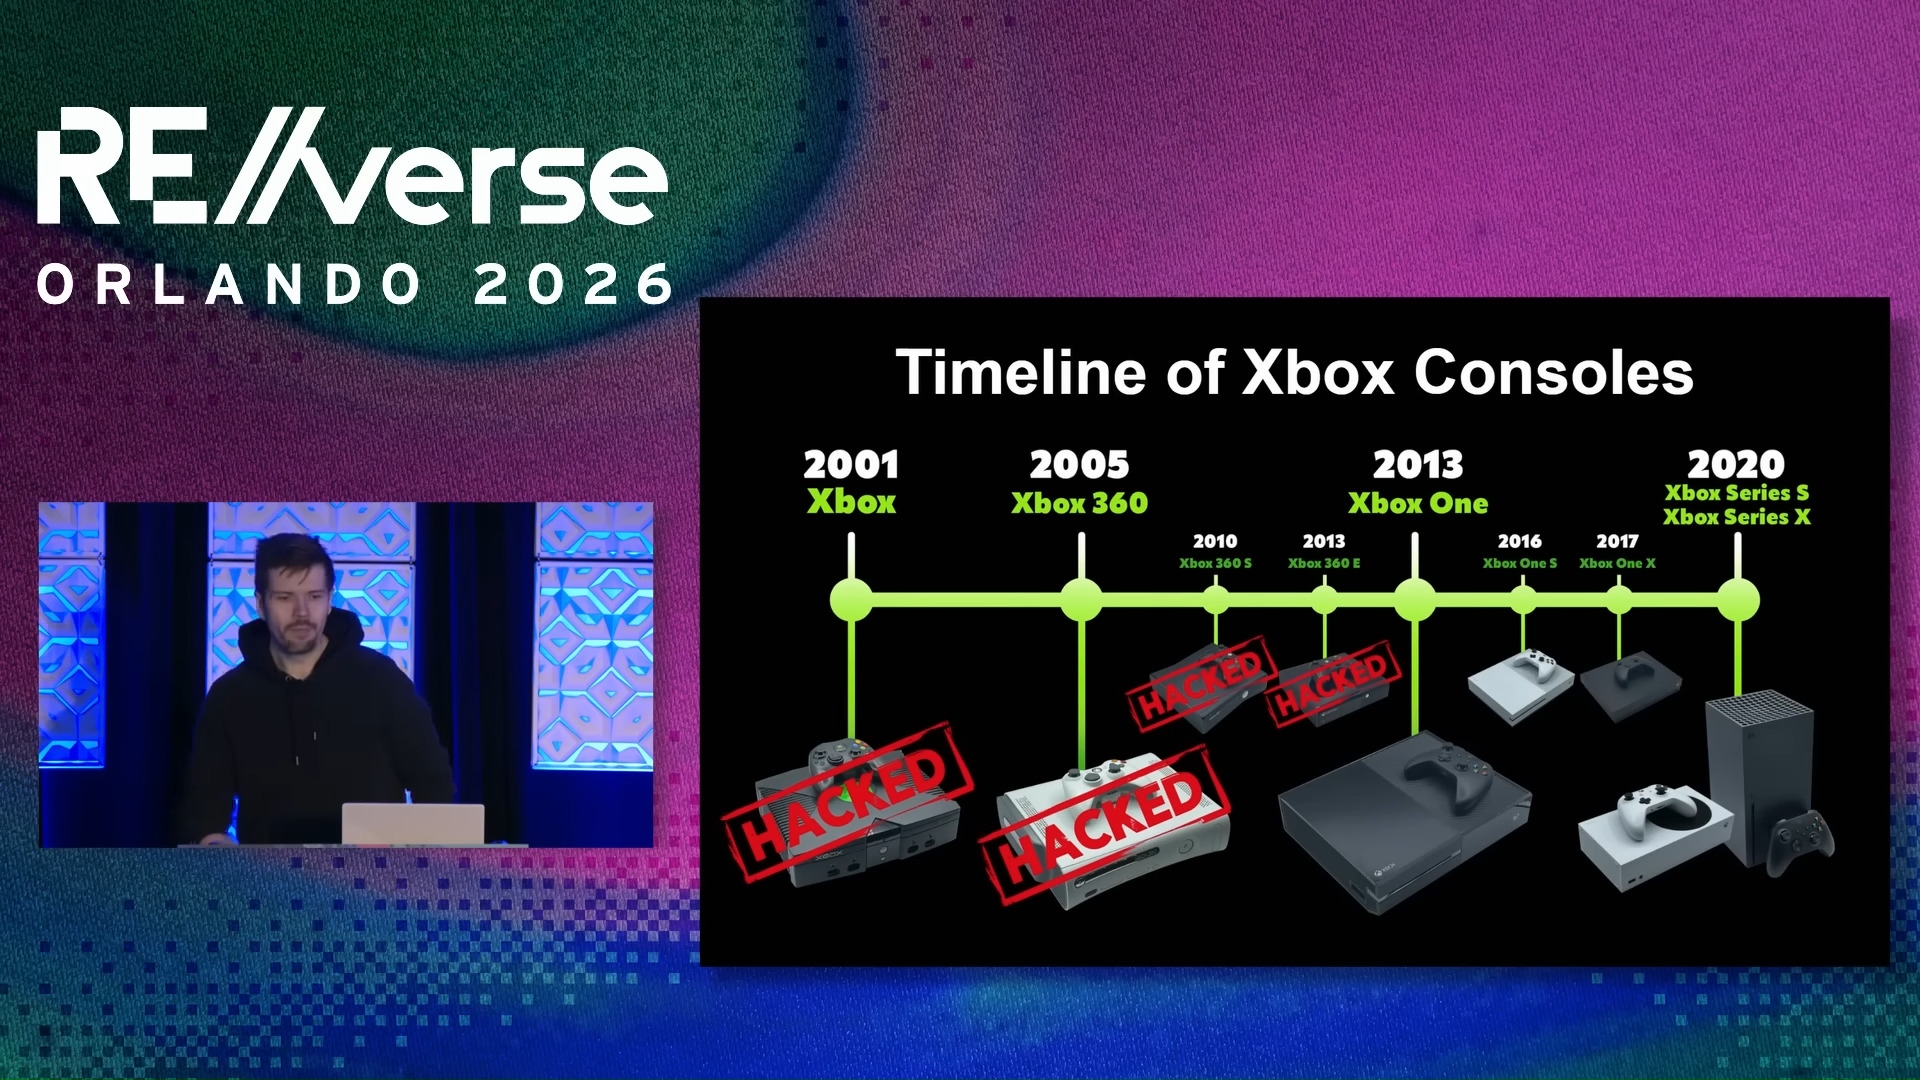
Tutkuyucunun açıklamalarına göre Bliss saldırısı yalnızca 2013 yılında piyasaya sürülen ilk nesil Xbox One modellerinde uygulanabiliyor. Myöhemmin markaya sunulan Xbox One S- ja Xbox One X -malleissa sekä uudemmissa Xbox Series X- ja Xbox Series S -konsoleissa turvallisuusarkkitehtuuri on merkittävästi vahvistettu, joten saman menetelmän toimiminen ei ole odotettavissa.